
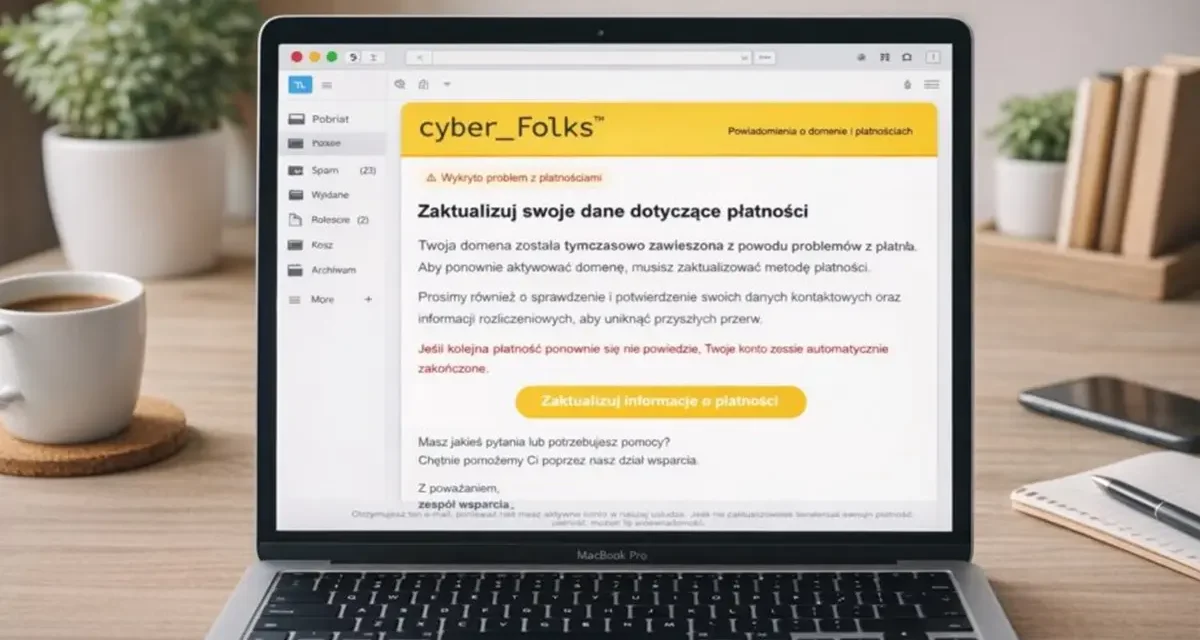
Mail o zawieszeniu hostingu może wyglądać jak zwykłe przypomnienie o opłacie za stronę. 17 listopada 2026 r. CERT Polska ostrzegł jednak przed kampanią, w której przestępcy próbują zdobyć dane do panelu klienta oraz informacje o karcie płatniczej. Zanim zapłacisz za rzekomo zagrożoną usługę, sprawdź jej status niezależnie od otrzymanej wiadomości.
Z tego artykułu dowiesz się:
1. Na czym polega najnowsze oszustwo na hosting?
2. Jakie dane próbują zdobyć przestępcy?
3. Jak bezpiecznie wejść do panelu klienta?
4. Co sprawdzić w rozliczeniach hostingu przed zapłatą?
5. Co zrobić, jeśli podałeś hasło lub dane karty?
6. Gdzie zgłosić fałszywy mail o zawieszeniu hostingu?
Jeżeli prowadzisz sklep internetowy, blog lub stronę firmową, utrata dostępu do hostingu może oznaczać przerwę w sprzedaży albo problemy z obsługą klientów. Właśnie dlatego groźba wyłączenia witryny tak łatwo skłania do szybkiej reakcji. Nie oznacza jednak, że musisz od razu dokonać płatności. Możesz zweryfikować zarówno działanie usługi, jak i rozliczenie faktury, nie korzystając z odnośnika w e-mailu.
Na czym polega najnowsze oszustwo na hosting?
W komunikacie nr 214/2026 CERT Polska opisał wiadomości podszywające się pod dostawców hostingu. Nadawca informuje o rzekomej nieprawidłowości, która ma skutkować zawieszeniem usługi. Odbiorca otrzymuje możliwość przejścia do strony przypominającej panel klienta, lecz kontrolowanej przez przestępców.
Przynętą jest utrzymanie ciągłości działania witryny, a nie atrakcyjna oferta czy nagroda. Właściciel strony może obawiać się, że jeśli nie zareaguje natychmiast, utraci dostęp do poczty lub przestanie przyjmować zamówienia. W takiej sytuacji łatwo skupić się na samej płatności i nie zauważyć, że formularz nie należy do dostawcy. Ostrzeżenie nie oznacza, że każdy e-mail o wygasającym hostingu jest oszustwem. Dotyczy konkretnej metody podszywania się pod usługodawców.
Jakie dane próbują zdobyć przestępcy?
Według ostrzeżenia CERT fałszywy panel służy do przejęcia danych logowania, a następnie do wyłudzenia informacji o karcie płatniczej. Są to dwa odrębne zagrożenia. Nawet jeśli nie zatwierdzisz płatności, samo wpisanie hasła może narazić konto hostingowe na przejęcie.
Zakres szkód zależy od uprawnień konta. Osoba, która uzyska dostęp do panelu administracyjnego, może próbować zmienić ustawienia usługi, przejąć pocztę lub zmodyfikować witrynę — jeśli pozwalają na to przyznane uprawnienia. Z kolei dane karty mogą zostać wykorzystane do prób obciążenia rachunku. Nie należy zakładać, że każda taka próba wymaga od posiadacza karty dodatkowego potwierdzenia.
Jeżeli przeglądarka pokazuje kłódkę, nie masz jeszcze dowodu, że jesteś na prawdziwej stronie operatora. Szyfrowane połączenie oznacza ochronę transmisji z odwiedzanym serwisem, a nie potwierdzenie uczciwości jego właściciela. Podobnie wygląd logo oraz poprawna polszczyzna nie dowodzą autentyczności wiadomości.
Jak bezpiecznie wejść do panelu klienta?
Nie korzystaj z przycisku do odnowienia hostingu, znajdującego się w podejrzanej wiadomości. Nie odpowiadaj na nią z prośbą o wyjaśnienie. Zamiast tego otwórz nową kartę w przeglądarce i wpisz znany Ci oficjalny adres dostawcy albo użyj wcześniej zapisanej, sprawdzonej zakładki.
Jeśli nie pamiętasz adresu, odszukaj pierwotną umowę, wcześniejszą prawdziwą fakturę lub kontakt zapisany podczas zakupu usługi. Sprawdź pełną nazwę domeny, zanim wprowadzisz hasło. Zwróć uwagę na dodatkowe słowa, zamienione litery i nietypowe końcówki. Gdy korzystasz z menedżera haseł, brak automatycznego dopasowania do strony powinien skłonić Cię do ponownej kontroli.
Jeśli hostingiem zarządza agencja lub administrator, skontaktuj się bezpośrednio z tą osobą. Nie przesyłaj jej hasła w e-mailu. Wiadomość o zawieszeniu może dotyczyć usługi przypisanej do innego konta niż Twoje, więc sama nie pozwala ustalić, kto i kiedy powinien uregulować należność.
Co sprawdzić w rozliczeniach hostingu przed zapłatą?
Po zalogowaniu do prawdziwego panelu odszukaj usługę, której dotyczy wiadomość. Nazwy zakładek różnią się między dostawcami, ale szukasz przede wszystkim informacji o terminie ważności, statusie aktywności i fakturach. Porównaj dane z własną dokumentacją, zamiast przepisywać kwotę lub numer faktury z podejrzanego e-maila.
Zwróć uwagę, że utrzymanie domeny, hostingu, certyfikatu i dodatkowych usług może być rozliczane oddzielnie. Działająca strona nie jest gwarancją, że wszystkie opłaty są uregulowane, a prawdziwa zaległość za jedną usługę nie przesądza o zaległości za pozostałe. Jeżeli panel potwierdza należność, rozpocznij płatność z oficjalnego konta klienta zgodnie z procedurą dostawcy.
Jeśli wcześniej zapłaciłeś, sprawdź historię płatności i potwierdzenie przelewu lub obciążenia karty. Przy niezgodności skontaktuj się z obsługą klienta przez samodzielnie odnaleziony oficjalny kanał. Nie opłacaj ponownie tej samej należności tylko dlatego, że w wiadomości widnieje krótki termin.
Co zrobić, jeśli podałeś hasło lub dane karty?
Jeżeli wpisałeś dane logowania na podejrzanej stronie, użyj zaufanego urządzenia i zmień hasło w prawdziwym panelu. Jeżeli to samo hasło służyło do innych usług, zmień je również tam. Włącz uwierzytelnianie dwuskładnikowe, jeżeli dostawca je udostępnia, zakończ obce sesje i poproś obsługę o sprawdzenie zmian na koncie. Administrator powinien skontrolować szczególnie użytkowników, ustawienia domeny, poczty i kopii zapasowych.
Jeżeli ujawniłeś dane karty, nie czekaj na pojawienie się pierwszego podejrzanego obciążenia. Skontaktuj się z bankiem przez oficjalną aplikację lub numer infolinii, zgłoś wyłudzenie danych i zastrzeż zagrożoną kartę zgodnie z instrukcją banku. Sprawdź historię operacji oraz powiadomienia dotyczące autoryzacji. Jeżeli doszło do transakcji, której nie zlecałeś, zgłoś ją bankowi. Sama reklamacja nie stanowi gwarancji zwrotu pieniędzy.
Jeżeli przekazałeś zarówno hasło, jak i dane karty, wykonaj oba zestawy działań. Zmiana hasła do hostingu nie zabezpiecza karty, a jej zastrzeżenie nie przywraca bezpieczeństwa przejętego panelu.
Gdzie zgłosić fałszywy mail o zawieszeniu hostingu?
CERT Polska wskazuje formularz dostępny na incydent.cert.pl oraz usługę Bezpiecznie w sieci w aplikacji mObywatel. Możesz tam zgłosić podejrzaną wiadomość elektroniczną lub witrynę. Zachowaj otrzymany e-mail i jego dane potrzebne do zgłoszenia, nie odwiedzając ponownie podejrzanej strony. Nie dołączaj do zgłoszenia aktualnych haseł ani pełnych danych karty.
Powiadom również dostawcę hostingu przez oficjalny kanał obsługi. Jeśli utraciłeś pieniądze lub ktoś przejął Twoją usługę, zabezpiecz potwierdzenia operacji i korespondencję. Zgłoszenie do CERT nie zastępuje kontaktu z bankiem ani zawiadomienia policji o podejrzeniu przestępstwa.
Warto znać także inne sposoby rozpoznawania prób wyłudzenia. Opisaliśmy je w artykule „Fałszywe e-maile – jeden klik i po pieniądzach. Sprawdź, jak rozpoznać podejrzane wiadomości”. W przypadku obecnej kampanii najważniejsze jest jednak oddzielenie dwóch spraw: weryfikacji prawdziwego rozliczenia hostingu i ochrony danych, których zażądał fałszywy panel.
Sprawdź podobne artykuły
Od 18 listopada 2026 roku polski sprzedawca może dokumentować eksport towarów na potrzeby VAT 0% także dowodem doręczenia od przewoźnika, spedytora lub operatora...
Mail o zawieszeniu hostingu może wyglądać jak zwykłe przypomnienie o opłacie za stronę. 17 listopada 2026 r. CERT Polska ostrzegł jednak przed kampanią, w której...
ING Bank Śląski nagradza za aktywne korzystanie z Konta w Planie. Możesz zdobyć do 800 zł w promocji dopasowanej do wieku oraz dodatkowe 100 zł za otwarcie konta z...
Pierwsza wymiana szyby może nie kosztować kierowcy ani złotówki, a druga w tym samym roku pozostawić mu sporą część rachunku. Porównałem dziewięć udokumentowanych...
800 plus może pomóc w uzyskaniu kredytu hipotecznego, ale wpływ świadczenia na zdolność kredytową zależy od zasad konkretnego banku i kosztów utrzymania rodziny. W...
Weksel in blanco przy kredycie hipotecznym może zabezpieczać roszczenia banku niezależnie od hipoteki. Podpisujesz dokument, w którym nie wszystkie pola są uzupełnione,...
Chcesz zamknąć nieużywane konto bankowe albo przenieść swoje finanse do innego banku? Wypowiedzenie umowy rachunku osobistego jest co do zasady bezpłatne, a umowny...
PKO Bank Polski w promocji „Konto firmowe za 0 zł” pozwala nowym klientom ograniczyć koszty prowadzenia firmy. Podstawowy rachunek może kosztować 0 zł miesięcznie przy...
Emerytury w grudniu 2026 mogą pojawić się na rachunku części seniorów aż dwa razy. Chodzi o świadczeniobiorców z terminem płatności przypadającym na pierwszy dzień...
18 listopada 2026 r. prezes UOKiK poinformował o nałożeniu na Allegro dwóch kar o łącznej wartości 54 728 000 zł. Sprawa dotyczy akcji sadzenia drzew związanej z...
Lokaty dla obecnych klientów nie zawsze mają takie samo oprocentowanie jak promocje dla nowych oszczędzających. W listopadowym zestawieniu lokat półrocznych pojawiła...
Przed Wigilią 2026 r. prognozy dotyczące karpia rozchodzą się nawet o kilkanaście punktów procentowych. Część hodowców mówi o niewielkiej podwyżce, a przedstawiciel...
BNP Paribas wprowadził Konto Flow 17 listopada 2026 roku. Rachunek w złotych kosztuje 0 zł miesięcznie. Przy wypłacie z bankomatu Planet Cash poza oddziałem karta...
Bank Pekao S.A. prowadzi promocję dla przedsiębiorców z premią do 5000 zł za Konto Biznes z Żubrem lub Konto Biznes z Żubrem Plus. Na maksymalną nagrodę składają się...
Bezpłatne prowadzenie konta nie oznacza, że szybkie przelewy również są darmowe. Porównuję 16 kont osobistych przy pięciu przelewach natychmiastowych miesięcznie, bez...
Kredyt samochodowy czy gotówkowy? Niższa rata kredytu celowego nie przesądza o tym, że zakup używanego auta będzie tańszy. Jeśli bank wymaga autocasco, dodatkowa...

Pożyczka Wandoo w standardowej ofercie to zobowiązanie z jednorazową spłatą po 30 dniach. W publicznym kalkulatorze za pożyczone 5000 zł trzeba oddać 5600,45 zł....
Nową kartę PKO BP przygotujesz do płacenia w IKO lub iPKO, ale do uruchomienia fizycznej karty i płatności zbliżeniowych potrzebna jest również operacja z PIN-em....
